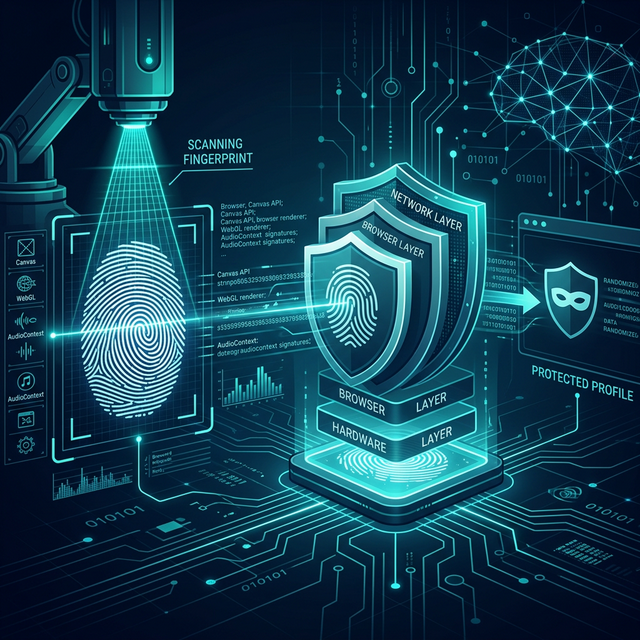
Una VM antidetect (máquina virtual contra la detección) es una máquina VMware/VirtualBox endurecida en profundidad para borrar todo rastro de virtualización — desde CPUID, SMBIOS y la dirección MAC hasta la huella del navegador — de modo que los sitios web, las plataformas publicitarias y los sistemas antifraude no puedan reconocer que tu entorno es una "máquina virtual". Esta guía explica por qué las VM normales son detectadas, cómo funciona una máquina virtual indetectable y cuándo elegir una VM en lugar de un navegador antidetect.
¿Por Qué los Sitios Web Detectan las Máquinas Virtuales?
Cada vez que visitas una web, se recopilan decenas de señales de tu equipo. Una VM VMware "pelada" deja muchos rastros:
- CPUID y bit de hipervisor — la instrucción CPUID devuelve la cadena "VMwareVMware" y la bandera de hipervisor viene activada: la forma más rápida de detección.
- Cadenas SMBIOS/DMI — la tabla de hardware contiene "VMware, Inc." como fabricante y modelo de la placa base.
- OUI de la dirección MAC — las NIC virtuales de VMware siempre comienzan con
00:0C:29, fácilmente rastreable. - Registro y procesos — claves como
SOFTWARE\VMware, Inc.\VMware Toolsy el procesovmtoolsd.exesiguen activos dentro del SO invitado. - Ataques de temporización — medir la latencia de RDTSC y VM-exit revela el entorno virtualizado.
- Fingerprinting del navegador — Canvas, WebGL, WebRTC, fuentes y zona horaria filtran la GPU virtual y tu IP real.
Resultado: las cuentas creadas en una VM estándar corren riesgo de baneo masivo porque la plataforma detecta un "entorno virtual". Por eso existe la VM antidetect.
¿Cómo Funciona una Máquina Virtual Antidetect?
Una máquina virtual indetectable resuelve el problema en tres capas:
1. Capa de Hipervisor — Borrar Rastros de VMware
El archivo .vmx se configura para desactivar el puerto backdoor 0x5658, eliminar la cadena del vendor en CPUID, reflejar el SMBIOS del equipo real (SMBIOS.reflectHost = TRUE) y ocultar los procesos de VMware Tools en el invitado. El SO invitado entonces cree que corre en hardware real.
2. Capa de Hardware — IDs Únicos por VM
Cada VM recibe una identidad de hardware independiente: una MAC aleatoria con OUI de fabricantes reales, serie de disco, UUID de placa, nombre de equipo y CPU/RAM plausibles — suficiente para superar sistemas de hardware fingerprint como ThreatMetrix o Akamai, que incluso analizan la red local y el sufijo DNS.
3. Capa de Navegador — Huella Sincronizada
La última capa hace que la huella del navegador coincida con el hardware suplantado: zona horaria alineada con el proxy, Canvas/WebGL devolviendo una GPU plausible y WebRTC sin fugas. Aquí es donde una VM pura y un navegador antidetect suelen combinarse.
VM Antidetect vs Navegador Antidetect: ¿Cuál Elegir?
| Criterio | VM Antidetect | Navegador Antidetect |
|---|---|---|
| Nivel de aislamiento | SO completo + hardware | Solo navegador (más de 50 parámetros) |
| Cantidad de cuentas | 1–5 cuentas por VM (máxima seguridad) | Cientos de perfiles en un equipo |
| Resistencia profunda | Sobrevive escaneos de SO y de red local | Huellas fuertes, pero quedan rastros a nivel de SO |
| Recursos | 2–4GB de RAM + 20–50GB de disco por VM | Ligero, ejecuta muchos perfiles en paralelo |
Veredicto rápido: hasta 5 cuentas con máxima seguridad → elige una VM antidetect. Cientos de perfiles para escalar → navegador antidetect. Para las plataformas más duras (Amazon, eBay, Mercari, banca online) lo óptimo es híbrido: cada VM ejecuta un grupo de perfiles de navegador.
5 Casos de Uso Más Comunes de las VM Antidetect
- Multicuentas en e-commerce — gestiona varias tiendas de Amazon/eBay/Etsy sin vinculación cruzada.
- Marketing de afiliados — opera múltiples cuentas publicitarias, de partners y de email outreach con seguridad.
- Airdrops de cripto y Web3 — cada wallet/cuenta en su propio entorno aislado para evitar filtros sybil.
- SEO y seguimiento SERP — consulta resultados por país sin personalización.
- Pruebas de seguridad y análisis de malware — entorno aislado para analizar malware o probar sistemas antifraude.
Cómo Configurar una Máquina Virtual Indetectable (Paso a Paso)
- Instala VMware y crea una VM de Windows 10/11 limpia, sin VMware Tools.
- Desactiva las señales de virtualización en el archivo
.vmx: oculta el bit de hipervisor, elimina la cadena del vendor, desactiva el backdoor I/O y refleja SMBIOS al host. - Cambia todos los IDs de hardware: nueva MAC (sin OUI de VMware), serie de disco, UUID de placa y nombre de equipo.
- Asigna un proxy residencial/ISP dedicado a cada VM — la capa más importante, porque las IPs de datacenter se bloquean al instante sin importar la huella.
- Prueba la huella con verificadores de Canvas/WebGL/WebRTC; asegúrate de que la zona horaria y el idioma coincidan con el proxy.
- Usa un navegador exclusivo por VM y nunca inicies sesión con la misma cuenta entre entornos.
Nota: cumple siempre los términos de servicio de cada plataforma y la legislación vigente. Las VM antidetect solo deben usarse para negocios legítimos y pruebas de seguridad.
Preguntas Frecuentes
¿Por qué los sitios web detectan mi máquina virtual?
Porque VMware deja muchos rastros: la cadena CPUID "VMwareVMware", nombres de vendor en SMBIOS, el prefijo MAC 00:0C:29, los procesos de VMware Tools y la GPU virtual en Canvas/WebGL. Una sola señal basta para marcar tu entorno.
¿Pueden los sitios web detectar VMware?
Con la configuración por defecto — sí; los sistemas antifraude modernos lo detectan casi al instante. Tras una configuración antidetect completa (hipervisor oculto + hardware suplantado + huella limpia), la tasa de éxito mejora drásticamente.
¿Es más seguro un navegador antidetect que una máquina virtual?
No necesariamente. El navegador solo suplanta huellas dentro del navegador, mientras que la VM suplanta todo el sistema operativo y el hardware. Para plataformas con escaneos profundos (ThreatMetrix, Akamai, banca), la VM antidetect sigue siendo la opción más segura para pocas cuentas.
¿Necesito un proxy para una VM antidetect?
Absolutamente. Cada VM necesita su propia IP residencial/ISP, estable (sticky) y del mismo país que su zona horaria. La IP es la primera capa que comprueba toda plataforma.
Conclusión
La VM antidetect es la solución antidetección más potente hoy cuando necesitas operar pocas cuentas con el máximo aislamiento — sobreviviendo incluso a los chequeos más profundos al ocultar toda la capa de virtualización en lugar de solo suplantar huellas. Combinada con un proxy residencial y un navegador antidetect en su interior, obtienes una infraestructura multicuentas casi indistinguible de usuarios reales.
¿Listo para empezar con una máquina virtual indetectable ya configurada? Mira los precios de DogAnty, lee la guía de instalación detallada o descarga la versión de prueba hoy mismo.