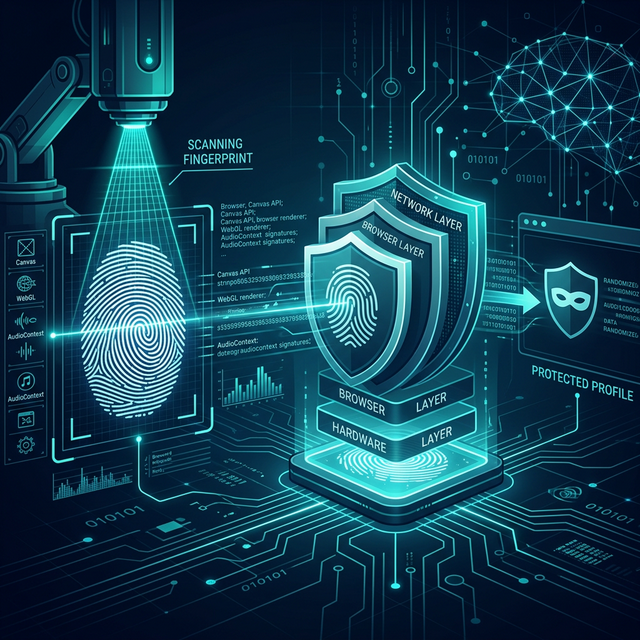
Antidetect VM (máy ảo chống phát hiện) là một máy ảo VMware/VirtualBox được cấu hình chuyên sâu để ẩn toàn bộ dấu vết ảo hóa — từ CPUID, SMBIOS, địa chỉ MAC cho đến fingerprint của trình duyệt — khiến các website, nền tảng quảng cáo và hệ thống chống gian lận không thể nhận diện môi trường của bạn là "máy ảo". Bài viết này giải thích vì sao máy ảo thông thường bị phát hiện, undetectable virtual machine hoạt động theo cơ chế nào, và khi nào bạn nên chọn VM thay vì antidetect browser.
Vì Sao Máy Ảo Thường Bị Website Phát Hiện?
Mỗi khi bạn truy cập một trang web, hệ thống sẽ thu thập hàng chục tín hiệu từ máy của bạn. Máy ảo VMware "trần" để lộ rất nhiều dấu hiệu đặc trưng:
- CPUID & Hypervisor Bit — lệnh CPUID trả về chuỗi "VMwareVMware" và cờ hypervisor bật sẵn, đây là cách phát hiện nhanh nhất.
- SMBIOS/DMI Strings — bảng thông tin phần cứng chứa chuỗi "VMware, Inc." ở tên nhà sản xuất và model mainboard.
- MAC Address OUI — card mạng ảo của VMware luôn bắt đầu bằng tiền tố
00:0C:29, dễ dàng bị tra cứu ngược. - Registry & Processes — các khóa
SOFTWARE\VMware, Inc.\VMware Toolsvà tiến trìnhvmtoolsd.exevẫn chạy ngầm trong guest OS. - Timing Attacks — đo độ trễ lệnh RDTSC và VM-exit để suy ra môi trường ảo hóa.
- Browser Fingerprinting — Canvas, WebGL, WebRTC, fonts và timezone đồng loạt tiết lộ phần cứng GPU ảo và IP thật của bạn.
Kết quả: tài khoản tạo trên máy ảo thông thường có nguy cơ bị khóa hàng loạt (mass ban) vì nền tảng nhận ra bạn đang chạy "một môi trường ảo". Đó là lý do antidetect VM ra đời.
Máy Ảo Antidetect Hoạt Động Như Thế Nào?
Một undetectable virtual machine giải quyết vấn đề ở cả 3 tầng:
1. Tầng Hypervisor — Xóa Dấu Vết VMware
Cấu hình file .vmx để tắt backdoor port 0x5658, xóa chuỗi vendor trong CPUID, phản chiếu SMBIOS của máy thật (SMBIOS.reflectHost = TRUE) và ẩn toàn bộ tiến trình VMware Tools trong guest. Kết quả là hệ điều hành bên trong tin rằng nó đang chạy trên phần cứng thật.
2. Tầng Phần Cứng — Hardware ID Riêng Cho Từng VM
Mỗi máy ảo được cấp một bộ nhận dạng phần cứng độc lập: MAC address ngẫu nhiên theo OUI của hãng thật, serial ổ cứng, UUID mainboard, tên máy và số lượng CPU/RAM hợp lý — đủ để vượt qua các hệ thống hardware fingerprint kiểu ThreatMetrix hay Akamai, vốn quét sâu cả mạng nội bộ và DNS suffix.
3. Tầng Trình Duyệt — Browser Fingerprint Đồng Bộ
Lớp cuối cùng là đảm bảo fingerprint trình duyệt khớp với phần cứng đã giả lập: múi giờ trùng với proxy, Canvas/WebGL trả về GPU hợp lý, WebRTC không rò rỉ IP thật. Đây chính là điểm mà VM thuần và antidetect browser thường kết hợp với nhau.
Antidetect VM vs Antidetect Browser: Nên Chọn Cái Nào?
| Tiêu chí | Antidetect VM | Antidetect Browser |
|---|---|---|
| Mức cô lập | Toàn bộ hệ điều hành + phần cứng | Chỉ trong trình duyệt (50+ tham số) |
| Số tài khoản | 1–5 tài khoản / VM (độ an toàn cao nhất) | Hàng trăm profile trên 1 máy |
| Chống phát hiện sâu | Vượt qua cả quét hệ điều hành lẫn mạng nội bộ | Mạnh ở fingerprint nhưng vẫn lộ OS-level footprint |
| Tài nguyên | 2–4GB RAM + 20–50GB disk / VM | Nhẹ, chạy song song thoải mái |
Kết luận nhanh: dưới 5 tài khoản và cần độ an toàn tối đa → chọn antidetect VM. Cần quản lý hàng trăm profile để scale → dùng antidetect browser. Chiến lược tối ưu nhất cho các hệ thống khó (Amazon, eBay, Mercari, ngân hàng online) là hybrid: mỗi VM chạy một nhóm profile browser.
5 Trường Hợp Sử Dụng Máy Ảo Chống Phát Hiện Phổ Biến Nhất
- Multi-accounting thương mại điện tử — quản lý nhiều store Amazon/eBay/Etsy mà không bị liên kết chéo.
- Affiliate marketing — chạy nhiều tài khoản quảng cáo, đối tác và email outreach an toàn.
- Crypto airdrop & Web3 — mỗi ví/tài khoản trong một môi trường riêng biệt, tránh bị sybil-filter.
- SEO & SERP tracking — kiểm tra kết quả tìm kiếm theo từng quốc gia mà không bị cá nhân hóa.
- Kiểm thử bảo mật & phân tích phần mềm — môi trường cách ly để phân tích mã độc hoặc kiểm thử hệ thống chống gian lận.
Hướng Dẫn Thiết Lập Máy Ảo Antidetect An Toàn (Từng Bước)
- Cài VMware và tạo máy ảo Windows 10/11 mới, chưa cài VMware Tools.
- Tắt tín hiệu ảo hóa trong file
.vmx: ẩn hypervisor bit, xóa vendor string, tắt backdoor I/O và phản chiếu SMBIOS về máy host. - Đổi toàn bộ hardware ID: MAC address mới (không dùng OUI của VMware), serial ổ cứng, UUID mainboard, tên máy.
- Gắn proxy residential/ISP riêng cho từng VM — đây là lớp quan trọng nhất, vì IP datacenter bị chặn ngay lập tức bất kể fingerprint tốt đến đâu.
- Kiểm tra fingerprint bằng các công cụ kiểm tra Canvas/WebGL/WebRTC; đảm bảo timezone và ngôn ngữ khớp proxy.
- Dùng trình duyệt riêng cho từng VM, không đăng nhập chéo tài khoản giữa các môi trường.
Lưu ý: hãy luôn tuân thủ điều khoản dịch vụ của từng nền tảng và quy định pháp luật nơi bạn hoạt động. Máy ảo chống phát hiện chỉ nên dùng cho mục đích kinh doanh hợp pháp và kiểm thử bảo mật.
Câu Hỏi Thường Gặp (FAQ)
Tại sao máy ảo của tôi bị website phát hiện?
Vì VMware để lộ nhiều dấu vết: chuỗi CPUID "VMwareVMware", SMBIOS chứa tên hãng, MAC prefix 00:0C:29, tiến trình VMware Tools và GPU ảo trong Canvas/WebGL. Chỉ cần 1 tín hiệu là đủ để hệ thống đánh dấu môi trường của bạn.
VMware có bị các trang web phát hiện không?
VMware cài đặt mặc định thì có — các hệ thống chống gian lận hiện đại phát hiện gần như ngay lập tức. Sau khi cấu hình chống phát hiện đầy đủ (ẩn hypervisor + spoof phần cứng + fingerprint sạch), tỷ lệ vượt qua tăng đáng kể.
Antidetect browser có an toàn hơn máy ảo không?
Không hẳn. Browser chỉ giả lập fingerprint trong trình duyệt, còn VM giả lập cả hệ điều hành và phần cứng. Với các nền tảng quét sâu (ThreatMetrix, Akamai, ngân hàng), VM chống phát hiện vẫn là lựa chọn an toàn hơn cho số lượng tài khoản nhỏ.
Có cần proxy cho máy ảo antidetect không?
Bắt buộc có. Mỗi VM cần một IP residential/ISP riêng, ổn định (sticky) và trùng quốc gia với timezone của máy ảo. IP là lớp kiểm tra đầu tiên của mọi nền tảng.
Kết Luận
Antidetect VM là giải pháp chống phát hiện mạnh nhất hiện nay khi bạn cần vận hành một lượng nhỏ tài khoản ở mức độ cô lập cao nhất — vượt qua cả những hệ thống kiểm tra sâu nhất nhờ ẩn toàn bộ lớp ảo hóa thay vì chỉ giả lập fingerprint. Kết hợp đúng cách với proxy residential và một antidetect browser bên trong, bạn có một hạ tầng đa tài khoản gần như không thể phân biệt với người dùng thật.
Muốn bắt đầu ngay với máy ảo chống phát hiện đã được cấu hình sẵn? Xem bảng giá DogAnty, đọc hướng dẫn cài đặt chi tiết hoặc tải bản dùng thử ngay hôm nay.